La navigation sur internet n'est jamais totalement transparente. Chaque requête que vous tapez dans un navigateur passe par un serveur DNS (Domain Name System) avant d'atteindre sa destination. Quand vous utilisez un VPN, l'objectif est précisément que ces requêtes transitent par un tunnel chiffré, à l'abri des regards extérieurs. Un dns leakage brise cette promesse : vos requêtes DNS s'échappent du tunnel et révèlent votre adresse IP réelle, votre fournisseur d'accès à internet, et potentiellement votre localisation géographique. Le problème est sournois, car il se produit souvent sans aucun signe visible à l'écran. Savoir reconnaître les signaux d'alerte permet d'agir avant que la fuite ne compromette réellement votre vie privée.
Ce qu'est réellement une fuite DNS
Le DNS joue le rôle d'un annuaire géant : il traduit les noms de domaine lisibles par les humains (comme "monsite.com") en adresses IP compréhensibles par les machines. Chaque fois que vous accédez à une page web, votre appareil envoie une requête à un serveur DNS pour obtenir cette traduction. Dans une configuration normale, sans VPN, ces requêtes passent par les serveurs de votre fournisseur d'accès à internet (FAI), qui peut ainsi enregistrer l'intégralité de votre activité de navigation.
Avec un VPN actif, la logique change. Les requêtes DNS devraient transiter par les serveurs du fournisseur VPN, à l'intérieur du tunnel chiffré. Un dns leakage survient quand le système d'exploitation ou la configuration réseau contourne ce tunnel et envoie les requêtes directement aux serveurs DNS du FAI, ou à d'autres serveurs publics non sécurisés. Le résultat : votre VPN protège votre trafic web, mais votre activité DNS reste exposée.
L'ICANN (Internet Corporation for Assigned Names and Numbers) supervise l'infrastructure globale du DNS, mais la sécurité des requêtes individuelles reste la responsabilité des utilisateurs et de leurs outils. L'IETF (Internet Engineering Task Force) a publié plusieurs RFC pour standardiser des protocoles comme DNS over HTTPS (DoH) et DNS over TLS (DoT), précisément pour réduire ces risques. Ces standards existent, mais leur adoption reste inégale selon les systèmes et les fournisseurs VPN.
Ce type de fuite touche aussi bien les particuliers que les professionnels. Un journaliste qui enquête sur un sujet sensible, un salarié en télétravail qui accède à des ressources internes, ou simplement un internaute soucieux de sa confidentialité : tous sont exposés si leur configuration DNS n'est pas correctement sécurisée.
Les 5 signaux qui trahissent un dns leakage actif
Identifier une fuite DNS sans outil spécialisé reste difficile. Plusieurs indices comportementaux et techniques peuvent néanmoins alerter un utilisateur attentif.
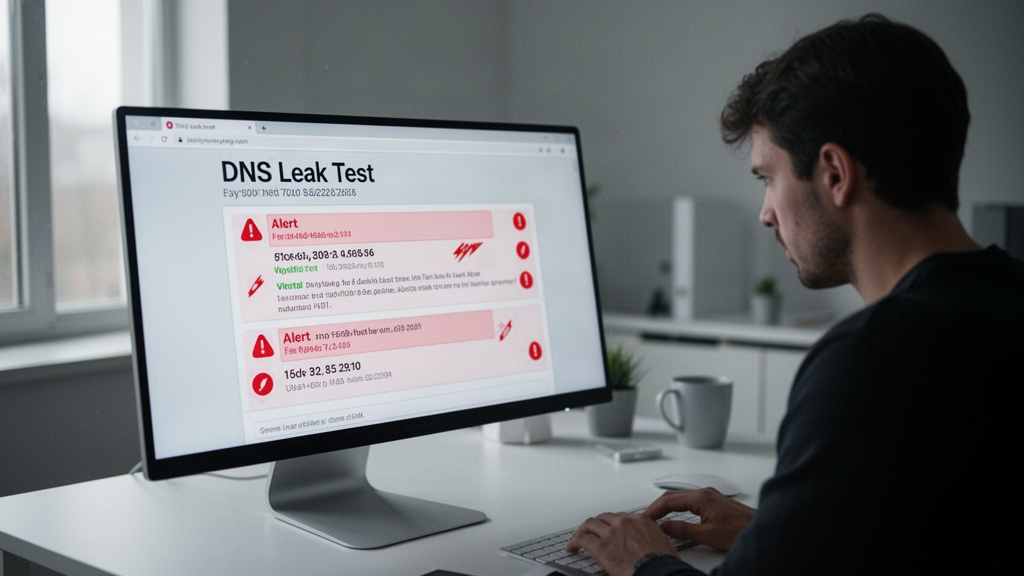
- Les tests DNS en ligne révèlent votre vrai FAI : si un outil comme dnsleaktest.com affiche le nom de votre fournisseur d'accès alors que votre VPN est actif, la fuite est confirmée.
- Des publicités géolocalisées persistent malgré le VPN : recevoir des annonces ciblées sur votre ville réelle alors que votre VPN est censé masquer votre localisation indique que des tiers récupèrent vos informations DNS.
- Les services de streaming détectent votre vraie région : certaines plateformes bloquent l'accès aux contenus d'autres pays. Si le blocage persiste malgré le VPN, le service a probablement identifié votre localisation réelle via les requêtes DNS.
- Votre adresse IP VPN est visible, mais les serveurs DNS ne correspondent pas : un test combiné IP/DNS peut montrer une adresse IP appartenant au VPN, mais des serveurs DNS appartenant à votre FAI habituel. C'est la signature classique d'une fuite partielle.
- Des ralentissements inhabituels sur certains sites : quand les requêtes DNS empruntent un chemin non prévu, les temps de résolution augmentent. Des lenteurs inexpliquées sur des sites normalement rapides peuvent signaler une résolution DNS inefficace ou mal routée.
Ces indicateurs ne sont pas tous aussi fiables les uns que les autres. Le premier reste le plus direct et le plus objectif. Les autres demandent une interprétation contextuelle, car d'autres causes peuvent produire les mêmes symptômes.
Ce que révèle une fuite sur votre vie privée
Une fuite DNS expose bien plus qu'une simple adresse IP. Chaque requête DNS contient le nom du domaine que vous cherchez à atteindre. En collectant ces requêtes, un observateur externe reconstitue votre historique de navigation complet : les sites visités, la fréquence des visites, les horaires de connexion, les services utilisés. Votre FAI dispose légalement, dans de nombreux pays, du droit de conserver ces données pendant plusieurs mois.
Au-delà du FAI, un réseau Wi-Fi public non sécurisé expose les mêmes informations à n'importe qui disposant des outils d'interception adaptés. Une attaque de type "man-in-the-middle" combinée à une fuite DNS permet à un attaquant de rediriger silencieusement certaines de vos requêtes vers des serveurs malveillants, sans que vous ne remarquiez quoi que ce soit.
Pour les entreprises, les conséquences vont plus loin. Une fuite DNS sur le poste d'un collaborateur en télétravail peut révéler les domaines internes de l'entreprise, les outils utilisés, les partenaires contactés. Ces informations ont une valeur pour un concurrent ou un acteur malveillant qui cherche à cartographier l'infrastructure d'une organisation. Les équipes de sécurité informatique intègrent désormais la surveillance des fuites DNS dans leurs audits de sécurité réguliers.
La dimension légale mérite aussi attention. Dans certaines juridictions, la collecte de données DNS par un FAI est encadrée, mais pas interdite. Utiliser un VPN pour contourner cette collecte ne suffit pas si une fuite annule la protection.
Réduire le risque de fuite au niveau de la configuration
La première ligne de défense passe par le choix du fournisseur VPN. Tous ne gèrent pas les requêtes DNS de la même façon. Un VPN sérieux doit opérer ses propres serveurs DNS, chiffrer les requêtes dans le tunnel, et proposer une option de protection contre les fuites DNS activée par défaut. Vérifier ces points dans la documentation technique du service avant de s'abonner évite les mauvaises surprises.
Sur Windows, le système d'exploitation a tendance à envoyer les requêtes DNS vers plusieurs serveurs simultanément pour accélérer la résolution. Ce comportement, appelé "smart multi-homed name resolution", peut contourner le tunnel VPN. Désactiver cette fonctionnalité dans les paramètres réseau avancés réduit significativement le risque de fuite.
Configurer manuellement des serveurs DNS chiffrés constitue une mesure complémentaire. Des services comme Cloudflare (1.1.1.1) ou Quad9 (9.9.9.9) supportent le protocole DNS over HTTPS, qui chiffre les requêtes même en dehors d'un VPN. Cette configuration ne remplace pas un VPN, mais ajoute une couche de protection.
Sur les appareils mobiles, les systèmes Android et iOS proposent des options de DNS privé dans leurs paramètres réseau. Activer cette fonctionnalité et la pointer vers un serveur compatible DoT ou DoH limite les fuites potentielles, même quand le VPN se reconnecte après une interruption de connexion.
Les outils pour tester et surveiller votre configuration DNS
DNSLeakTest.com reste l'outil de référence pour un test rapide. Il affiche les serveurs DNS utilisés par votre connexion et indique leur appartenance. Un résultat montrant les serveurs de votre VPN confirme que la configuration fonctionne correctement. Un résultat affichant votre FAI habituel, VPN activé ou non, confirme la fuite.
IPLeak.net va plus loin en testant simultanément l'adresse IP, les serveurs DNS, et la présence éventuelle de fuites via WebRTC. Ce dernier protocole, utilisé par les navigateurs pour les communications en temps réel, est une autre source fréquente de fuite d'adresse IP réelle, distincte des fuites DNS mais souvent concomitante.
Pour une surveillance continue, des outils comme Wireshark permettent d'analyser le trafic réseau en temps réel et d'identifier précisément quels serveurs reçoivent les requêtes DNS. C'est un outil technique, réservé aux utilisateurs à l'aise avec l'analyse réseau, mais il offre une visibilité complète sur le comportement de la connexion.
Les fournisseurs VPN sérieux intègrent désormais leurs propres outils de diagnostic. Mullvad, par exemple, propose une page de test dédiée qui vérifie simultanément plusieurs vecteurs de fuite. Prendre l'habitude de lancer ces tests après chaque mise à jour du client VPN ou changement de réseau reste la meilleure façon de s'assurer que la protection reste effective dans le temps.
La sécurité DNS n'est pas une configuration qu'on règle une fois pour toutes. Les mises à jour des systèmes d'exploitation, les changements de réseau, les nouvelles versions des clients VPN : autant d'événements qui peuvent silencieusement réintroduire une fuite. Tester régulièrement, avec plusieurs outils, reste la seule méthode fiable pour garantir que vos requêtes DNS restent là où elles doivent être.